À propos de Protectam
Protectam accompagne les PME et les scale-up, jusqu'à 200 personnes, qui doivent obtenir ou conserver une certification ISO 27001 ou HDS. Nous pilotons la démarche jusqu'à l'audit de certification, réalisons les audits internes exigés par la norme et assurons le maintien du système de management, partout en France, à distance ou sur site.
- plus de 25entreprises accompagnées jusqu'à la certification
- plus de 50audits internes ISO 27001 et HDS réalisés
- depuis 2019sur un seul sujet, la certification ISO 27001
Un seul sujet
Nous ne faisons qu'une chose : la certification ISO 27001 et HDS, pour des PME et des scale-up jusqu'à 200 personnes. Obtenir le certificat, vérifier que le système tient, le garder vivant. Trois offres, pas une de plus.
- Accompagnement à la certification ISO 27001 : Un forfait mensuel de pilotage jusqu'à l'audit de certification : un point hebdomadaire, la méthode, les modèles de documents et la relecture de vos livrables.
- Audit interne ISO 27001 : L'audit interne exigé par la clause 9.2, mené par un auditeur indépendant de l'équipe qui a construit le système de management.
- Maintien du SMSI ISO 27001 : Un abonnement avec un calendrier annuel fixé à l'avance : revue de direction, analyse de risques, suivi des actions et préparation des audits de surveillance.
Cette concentration est un choix. Elle permet de connaître les attentes des organismes certificateurs, de savoir ce qu'un auditeur regardera vraiment, et de ne pas facturer la découverte d'un sujet à nos clients.
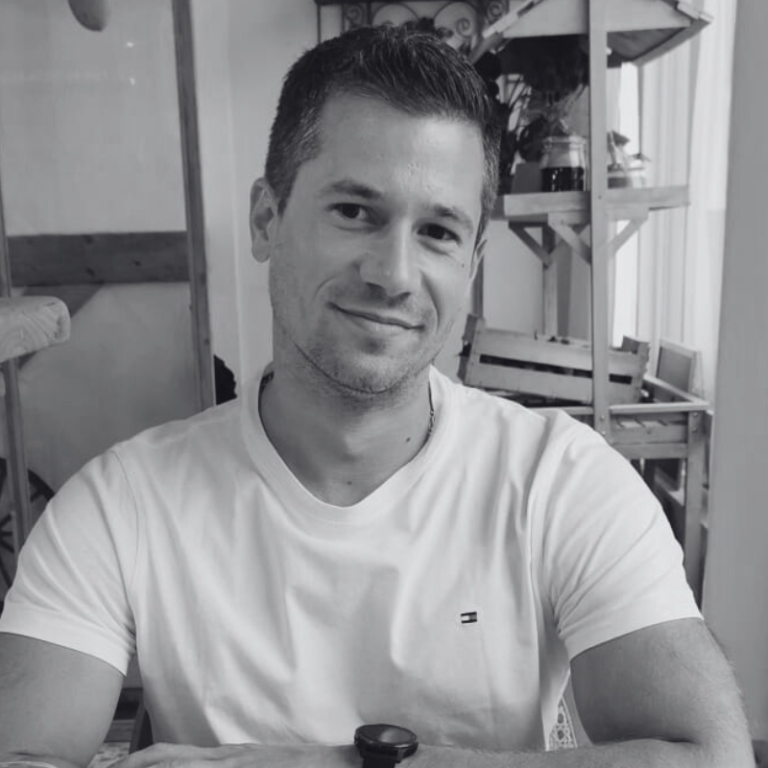
Le fondateur
Protectam a été fondée par Tristan Jougier, ingénieur en systèmes d'information et en management des risques, formé à l'Université de technologie de Troyes.
Il a commencé sa carrière au ministère de l'Intérieur, avant de devenir responsable de la sécurité des systèmes d'information d'un bailleur social, puis de mener des missions d'audit pour un cabinet de conseil parisien. Il s'installe à son compte en 2019pour rendre la certification accessible aux petites structures, et fonde Protectam.
Il est certifié ISO 27001 Lead Auditor par LSTIet s'est formé auprès de l'ANSSI au cours de son cursus. Il reste l'interlocuteur de chaque client, du premier rendez-vous à la certification.
Notre façon de travailler
Efficace
Un cap fixé chaque semaine, des livrables qui servent à l'audit et à la sécurité de votre entreprise, pas à remplir un classeur.
Simple
Pas de jargon inutile, pas d'outil à acheter. Des documents que vos équipes comprennent et peuvent maintenir sans nous.
Professionnel
La méthode d'un auditeur certifié ISO 27001 Lead Auditor, la connaissance des référentiels (ISO 27001:2022, Référentiel HDS, ISO 19011 pour la méthode d'audit) et l'expérience de plus de 50 audits internes.
Humain
Un interlocuteur qui connaît votre dossier, répond entre deux réunions et vous dit quand une exigence ne s'applique pas à vous.